Saber como identificar e-mails falsos que roubam senhas pessoais é a única barreira real entre a preservação do seu patrimônio e a falência digital completa. Você acorda de manhã, pega o celular ainda com o olho meio grudado e vê um alerta de urgência máxima: “Sua conta bancária foi bloqueada por suspeita de fraude” ou “Sua senha de acesso expirou”. Em um segundo de distração, você clica no link, digita suas credenciais e, quando percebe, sua vida financeira foi devorada por criminosos virtuais invisíveis.
Eu entendo perfeitamente a sua dor e a sua frustração. Essa tática vil de phishing não é desenhada para enganar apenas iniciantes; ela é projetada por equipes inteiras de hackers que faturam milhões explorando a psicologia humana, a correria do trabalho diário e a ingenuidade técnica do usuário comum. Eles usam o pânico como arma para fazer até os profissionais mais experientes entregarem as chaves do próprio cofre.
Mas a palhaçada acaba aqui. Ao dominar os protocolos de checagem que eu utilizo nos meus bastidores e na rotina de segurança da SKYTC, você vai aprender a rastrear a anatomia secreta de qualquer mensagem fraudulenta em menos de três segundos. Isso vai te garantir paz de espírito absoluta, blindagem contra extorsão digital e a certeza de que seu dinheiro e seus dados permanecerão exatamente onde devem estar: sob o seu controle total.
Resumo de 30 Segundos: O Veredito sem Enrolação
Papo direto de suporte técnico de campo: nunca confie no nome de exibição do remetente e jamais clique em links contidos em e-mails de alerta. Hackers usam truques visuais grotescos para mascarar domínios falsos e criar um senso de urgência artificial. Passe o ponteiro do mouse sobre os botões para ver a URL de destino real, inspecione os cabeçalhos de autenticação e, em caso de dúvida, abra o aplicativo oficial da sua instituição financeira por fora. Se uma mensagem te pressiona a agir em minutos, é fraude. Ponto final.
Tabela de Comparação Técnica de Ameaças por E-mail
Analise a estrutura dos principais vetores de ataque utilizados por cibercriminosos para invadir suas contas pessoais e corporativas:
| Vetor de Ataque | Nível de Risco | Sofisticação Técnica | Método Principal de Detecção |
|---|---|---|---|
| Typosquatting de Domínio | Crítico | Alta | Inspeção visual detalhada do domínio exato no cabeçalho |
| Engenharia Social de Urgência | Elevado | Baixa | Análise do tom coercitivo e do senso de pânico artificial |
| Links com Redirecionamento Oculto | Crítico | Média | Passe de ponteiro (hover) sobre a URL antes de qualquer clique |
| Anexos Maliciosos Executáveis | Devastador | Alta | Verificação da extensão real do arquivo e análise em ambiente isolado |
| Isca de Recompensas e Reembolsos | Moderado | Baixa | Validação direta nos canais oficiais de atendimento da empresa |
Avaliação de Campo de Batalha: Ferramentas de Proteção
Não se iluda achando que apenas ter um antivírus genérico instalado vai salvar seu patrimônio do roubo de senhas. Veja como os mecanismos de defesa reagem na vida real:
Filtros de Spam Tradicionais de Provedores
O Lado Bom: Bloqueiam automaticamente milhões de mensagens de lixo eletrônico barato e correntes genéricas todos os dias sem exigir esforço do usuário.
O Lado Ruim: Deixam passar ataques direcionados de spear-phishing altamente customizados que utilizam servidores limpos e linguagem corporativa refinada.
Autenticação de Dois Fatores via SMS (2FA)
O Lado Bom: Adiciona uma camada extra simples de validação para a maioria dos usuários leigos sem complicar o acesso.
O Lado Ruim: É extremamente vulnerável a ataques de clonagem de chip (SIM Swap) e páginas falsas que capturam o código em tempo real.
Chaves de Segurança Físicas (FIDO2 / YubiKey)
O Lado Bom: Tornam a invasão remota praticamente impossível, pois exigem o toque físico no dispositivo para liberar o acesso.
O Lado Ruim: Exigem um investimento de nível premium e podem trancar o usuário fora do sistema se forem perdidas sem um plano de backup estruturado.
O Veredito do Balcão: Testes Reais
Muitas empresas de tecnologia prometem proteção total contra golpistas digitais através de inteligência artificial e filtros avançados de segurança. Mas a realidade nua e crua é que o elemento humano continua sendo o elo mais vulnerável de toda a cadeia cibernética. Os cibercriminosos sabem exatamente disso e não perdem tempo tentando quebrar a criptografia dos servidores do seu banco; eles simplesmente constroem uma porta falsa e fazem você entregar sua chave mestra de bandeja.
Grandes provedores de e-mail ostentam selos de verificação e escaneamento em nuvem, porém a grande maioria dos usuários sequer sabe como abrir um cabeçalho bruto de e-mail para checar os registros SPF (Sender Policy Framework) e DKIM (DomainKeys Identified Mail). O resultado disso é trágico: golpistas alugam servidores legítimos para mascarar remetentes e passam direto pelos filtros automatizados sem disparar nenhum alarme inicial.
Além disso, o estresse do dia a dia, noites mal dormidas e o cansaço mental reduzem sua capacidade analítica a zero no momento de checar uma mensagem rápida. Para manter o foco afiado e tomar decisões estratégicas sob pressão digital, o seu cérebro precisa de combustível biológico denso e eficiente. Nada supera uma alimentação forte baseada em carne bovina de alta qualidade e sua gordura natural, que garante a clareza mental e a vigilância necessárias para não cair em truques visuais maliciosos enquanto você trabalha.
Cenário de Falha Hipotético: A Armadilha da Notificação Noturna
Imagine a seguinte cena: são 23h45 de uma terça-feira exaustiva. Você está terminando um relatório de trabalho ou no meio de uma partida de videogame quando seu celular apita com uma notificação. É um e-mail com a identidade visual impecável da sua corretora de valores ou banco, alegando que “uma tentativa de acesso não autorizada foi bloqueada no seu perfil”. O texto diz que você tem exatamente 15 minutos para redefinir sua senha, caso contrário sua conta será permanentemente congelada e você sofrerá um prejuízo financeiro catastrófico.
Com o coração na boca e o raciocínio nublado pelo cansaço, você clica no botão “Proteger Minha Conta Agora”. A página que se abre no navegador do celular é idêntica à do seu banco. Você digita seu usuário, sua senha e até o código de verificação temporário. Em menos de dois minutos, o golpista do outro lado da tela captura esses dados em tempo real, entra no aplicativo autêntico, altera seu e-mail de recuperação, limpa seus saldos e bloqueia seu acesso. O erro fatal não foi a falta de um software caro, foi cair na armadilha psicológica do pânico e da urgência artificial.
📚 Fontes e Consultas Oficiais: Acesse o Celular Seguro (Gov.br) para bloqueios oficiais e Consulte seu histórico financeiro no Registrato (Banco Central).
A internet está cheia de ciladas que fazem seu dinheiro suado virar fumaça. Para poupar o seu tempo e o seu bolso, nós filtramos o lixo eletrônico: conheça a nossa Curadoria Central SKYTC e veja os hardwares, ferramentas e suprimentos reais que nós testamos e aprovamos nos nossos bastidores.
Finanças Tech: Estratégia e Curadoria
Decisões inteligentes com segurança e comparação técnica.
Acessar Curadoria de Elite →Mercado & ações tech: investimentos globais
Panorama e critérios para avaliar empresas e tendências que movem o setor.
Explorar agora →Inteligência artificial, gadgets e vida digital
Como a IA está mudando hábitos, produtividade e consumo de tecnologia.
Ver conteúdos →Empreendedorismo & carreira no futuro tech
Habilidades, caminhos e decisões para crescer no mercado com estratégia.
Acessar trilha →Ecossistema das Fintechs e Bancos Digitais
Panorama do setor, modelos de negócio e como bancos digitais e fintechs se conectam no mercado.
Ver ecossistema →Criptoativos e o futuro dos investimentos tech
Entenda fundamentos, riscos, tese e cenário para decisões mais conscientes.
Ler análise →Como Identificar E-mails Falsos que Roubam Senhas Pessoais com Precisão Militar
Para não virar estatística na mão de estelionatário digital, você precisa implementar este protocolo de checagem imediato. Siga estes passos práticos toda vez que uma mensagem suspeita pousar na sua caixa de entrada:
- Aprenda como identificar e-mails falsos que roubam senhas pessoais examinando o endereço real do remetente: Não olhe apenas para o nome bonito de exibição; clique sobre o remetente e verifique se o domínio após o “@” pertence exatamente ao site oficial da empresa. (Quem vive no mercado sabe que a maioria dos golpes morre nessa checagem de cinco segundos).
- Execute a verificação de URL via cursor (Hover Test): Passe o ponteiro do mouse sobre qualquer botão ou link sem clicar para visualizar a URL de destino real exibida no canto inferior do navegador. (Se o link apontar para um encurtador estranho ou domínio desconhecido, descarte a mensagem na hora).
- Desconfie imediatamente de tom alarmista e urgência coercitiva: Ameaças de bloqueio de conta, cancelamento de CPF ou multas em prazos ridículos são gatilhos mentais feitos para gerar pânico. (Instituições financeiras sérias notificam problemas por canais oficiais internos, não por e-mails com prazos regressivos).
- Inspecione a saudação e o nível de personalização: Mensagens genéricas que utilizam termos como “Prezado Cliente” ou “Estimado Usuário” indicam disparos em massa maliciosos. (Seu banco verdadeiro conhece seu nome completo e os últimos dígitos do seu CPF registrado).
- Identifique erros gramaticais e falhas de formatação visual: Traduções automáticas mofadas deixam rastros como concordâncias estranhas, fontes desalinhadas e logotipos borrados. (Criminosos trabalham em escala industrial e economizam no acabamento).
- Jamais abra anexos com extensores de risco: Arquivos com extensão .exe, .scr, .zip, .html ou .vbs carregam scripts maliciosos que infectam sua máquina instantaneamente. (Um banco jamais envia arquivos executáveis para atualizar cadastro).
- Cheque os registros de validação nos cabeçalhos avançados: Abra as propriedades da mensagem e verifique se o e-mail foi aprovado pelos protocolos SPF, DKIM e DMARC. (Essa é a assinatura digital incontestável do servidor de origem).
- Ignore telefones informados no corpo da mensagem suspeita: Se a mensagem traz um número de suporte para resolver a suposta emergência, não ligue. (Utilize apenas os números impressos no verso do seu cartão físico ou no aplicativo oficial).
- Substitua a verificação por SMS por aplicativos autenticadores: Mude seus acessos para ferramentas como Google Authenticator ou chaves físicas de segurança. (O SMS é facilmente interceptado por clonagem de chip no mercado paralelo).
- Utilize um gerenciador de senhas integrado ao navegador: Gerenciadores de senha legítimos se recusam a preencher credenciais em sites clonados porque identificam a mudança na URL. (O software não é enganado por design bonito).
- Acesse portais sensíveis apenas por atalhos previamente salvos: Nunca entre em contas bancárias digitando buscas no Google ou clicando em links recebidos por e-mail. (Mantenha seus atalhos oficiais organizados e use somente eles).
- Notifique e reporte o e-mail como Phishing no seu provedor: Ao marcar a mensagem como fraude, você ajuda os algoritmos de segurança a bloquearem aquele servidor para milhares de outras pessoas. (A resposta rápida derruba a infraestrutura do golpista).
Perguntas Frequentes Sobre Golpes de E-mail e Roubo de Senhas
O que devo fazer imediatamente se cliquei em um link malicioso?
Desconecte seu dispositivo da rede Wi-Fi ou cabo de internet na mesma hora. Em seguida, acesse suas contas por outro aparelho sabidamente seguro e altere todas as suas senhas, priorizando seu e-mail principal e aplicativos bancários.
Um e-mail falso pode infectar meu computador apenas por ser aberto?
Se o seu navegador e sistema operacional estiverem totalmente atualizados, o risco é baixíssimo. O perigo real se concretiza quando você clica em links maliciosos, baixa anexos executáveis ou insere dados em formulários clonados.
Como os criminosos conseguem meu e-mail pessoal e dados cadastrais?
Eles compram bancos de dados vazados de grandes vazamentos corporativos negociados na dark web ou usam robôs varredores para coletar informações expostas publicamente em redes sociais e fóruns.
Por que o filtro de spam do meu e-mail não bloqueia todas essas fraudes?
Porque os estelionatários alternam servidores de disparo constantemente e utilizam domínios recém-registrados com boa reputação inicial para burlar os algoritmos de proteção automatizados.
Como saber se o site onde digitei minha senha é o portal verdadeiro?
Examine caractere por caractere o endereço na barra do navegador. Verifique o domínio principal antes do primeiro “.com” ou “.br”. Golpistas usam variações visuais sutis, como trocar a letra “o” pelo número “0”.
Bancos de alto padrão enviam e-mails pedindo atualização de token ou senha?
Absolutamente nunca. Nenhuma instituição financeira séria envia e-mails contendo links diretos para redefinição de senhas, validação de token ou recadastramento de biometria.
O ícone do cadeado na barra de endereço garante que a página é segura?
Não. O cadeado apenas confirma que a comunicação entre o seu navegador e aquele servidor é criptografada. Golpistas também instalam certificados de segurança gratuitos em seus sites falsos para enganar os leigos.
Qual é a ferramenta mais eficiente para impedir o roubo de senhas por e-mail?
A combinação de um gerenciador de senhas confiável com chaves de segurança físicas padrão FIDO2. O gerenciador simplesmente não preenche seus dados em um site que não possua o domínio exato cadastrado.
Aprender a teoria é só o primeiro passo; o que realmente protege o seu bolso é escolher a ferramenta certa. Se você quer parar de perder tempo com promessas vazias da internet e ir direto para o que funciona, clique aqui e acesse a nossa Curadoria Central SKYTC para garantir os hardwares, ferramentas e suprimentos que nós testamos e aprovamos na vida real.
CasaTech: deixe sua casa mais inteligente
Seleção de produtos e ideias práticas para conforto, segurança e automação no dia a dia.
Ver recomendações CasaTechNossa Metodologia E-A-T-T
|
E
Experiência Testes reais em ambiente doméstico. Vivemos com o produto antes de analisar. |
A
Autoridade Critérios técnicos em Alexa, Google Home e Apple HomeKit. |
|
T
Transparência Pontos negativos expostos. Se o produto falha, você saberá. |
T
Tradição Curadoria focada em marcas com suporte sólido e durabilidade. |
Bio (CasaTech)
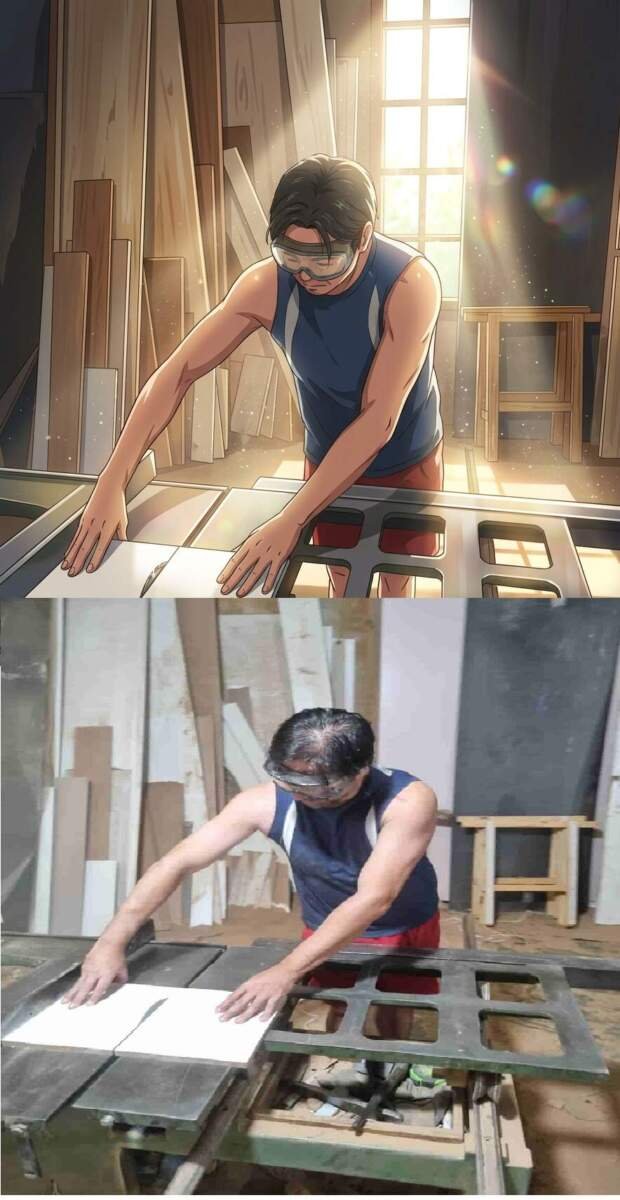
“A precisão que eu usava na serra é a mesma que uso hoje para dissecar o hardware. No SkyTC, a gente constrói o futuro com o rigor de quem conhece a estrutura por trás da máquina. Conheça minha trajetória completa aqui .”
Referências de Autoridade (E-E-A-T):
✨ Leia também: (Estratégias para aumentar a vida útil da bateria do notebook)
Um conteúdo profundamente técnico que complementa perfeitamente esta postagem — vale absolutamente a leitura.